biztonság 4 perc olvasás
NIS2 - kiberbiztonsági törvény
Mi a NIS2 és miről szól az új kiberbiztonsági törvény? Kiknek kell nyilvántartásba vetetnie magát és hogyan lehet ezt megállapítani? Olvasd el összefoglalónkat a témáról!
Frissítés: 2025. május 06-án meghosszabbították a kiberbiztonsági audit határidejét! Az audit teljesítésének határideje 2026. június 30. Az érintett cégeknek 2025. augusztus 31-ig van lehetőségük megkötni a szerződést egy erre jogosult auditorral.
Miről szól a kiberbiztonsági törvény és miért fontos?
A kiberbiztonsági törvény az Európai Bizottság által kiadott NIS 2 irányelvre (Network and Information Systems Directive 2) reflektáló törvény. Célja a kritikus infrastruktúra védelme a kibertámadásoktól, amiknek sérülése társadalmi és ellátásbeli zavarokat eredményezne. (Ezek a támadások akár egy egész országrész áramkimaradásához, vagy a mentőszolgálat kommunikációs hálózatának megszűnéséhez is vezethetnek.)
A kibertámadások listáján kiemelt helyen szerepelnek a zsarolóprogramok és a káros kódok illetve kémprogramok, de gyakoriak a túlterheléses támadások is. Ezek kiegészültek az adathalász támadásokkal és az úgynevezett APT (Advanced Persistent Threat) csoportokkal, akik hosszú távon indítanak célzott támadásokat a nagyobb szervezetek, ellátási láncok és államok ellen.
Ezek a megváltozott fenyegetések új megoldásokat igényelnek, mint amire 8-10 éve szükség volt. A hatékony védelemhez viszont megfelelő felkészültségre és új szabályokra volt szükség. Ezeket foglalja magába NIS2.
Az új irányelv viszont nem ad törvényi iránymutatást, erre a tagállamoknak kell jogszabályt alkotni. Erre reagálva készült el a magyar kiberbiztonsági tanúsításról és a kiberbiztonsági felügyeletről szóló 2023. évi XXIII. törvény (a továbbiakban: Kibertan.tv.)
Az új törvény előírja, hogy NIS2 irányelv hatálya alá tartozó szervezetek kötelesek nyilvántartásba vetetniük magukat legkésőbb 2024. június 30-ig, majd felkészülniük az első kiberbiztonsági auditra 2025. december 31-ig.
Kiknek kell nyilvántartásba vetetniük magukat?
Szabályozott Tevékenységek Felügyeleti Hatósága (SZTFH) összefoglalta, kikre vonatkozik a törvény és hogyan tudják ezt megállapítani. Erről weboldalukon és a törvény mellékletében olvasható részletes leírás.
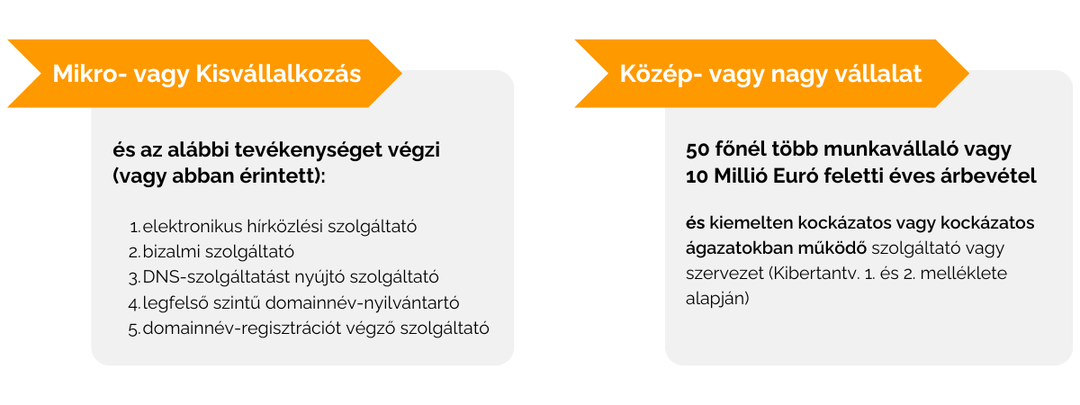
Érintett szervezet, aki:
- Mikro- vagy Kisvállalkozás és az alábbi tevékenységet végzi (vagy abban érintett): 1. elektronikus hírközlési szolgáltató 2. bizalmi szolgáltató 3. DNS-szolgáltatást nyújtó szolgáltató 4. legfelső szintű domainnév-nyilvántartó 5. domainnév-regisztrációt végző szolgáltató
- Közép- vagy nagy vállalat (50 főnél több munkavállaló vagy 10 Millió Euró feletti éves árbevétel) és: - Kibertantv. 1. melléklete szerint kiemelten kockázatos ágazatokban működő szolgáltató vagy szervezet: - Energetika - Közlekedés - Egészségügy - Ivóvíz, szennyvíz - Hírközlési szolgáltatás - Digitális infrastruktúra - Kihelyezett IKT szolgáltatások - Űralapú szolgáltatások - Kibertantv. 2. melléklete szerint kockázatos ágazatokban működő szolgáltató vagy szervezet - Postai és futárszolgálatok - Élelmiszer előállítása, feldolgozása és forgalmazása (az élelmiszerláncról és hatósági felügyeletéről szóló törvény szerint élelmiszer-vállalkozás) - Hulladékgazdálkodás - Vegyszerek előállítása és forgalmazása - Gyártás - Orvostechnikai eszközök és in vitro diagnosztikai orvostechnikai eszközök gyártása - Számítógép, elektronikai, optikai termék gyártása - Villamos berendezések gyártása - Máshova nem sorolt gépek és berendezések gyártása - Gépjárművek, pótkocsik és félpótkocsik gyártása - Egyéb szállítóeszközök gyártása - Cement-, mész-, gipszgyártás - Digitális szolgáltatók - Kutatás (kutatóhely)
Bizonytalanság az önazonosítás terén
Jelenleg nincs hivatalos TEÁOR szám lista, kikre vonatkozik a törvény, csupán az érintett ágazatok felsorolása olvasható a mellékletekben.
Bizonytalanság esetén érdemes beadni a kérelmet, ugyanis az elbírálás során elutasító választ kapnak azok, akikre nem vonatkozik a törvény. Ezzel megelőzhetőek a későbbi szankciók és bírságok, mert bevallási szándék teljesült.
Legfontosabb feladatok
Az érintett szervezeteknek 2024. június 30-ig nyilvántartásba kell vetetniük magukat, amihez először az SZTFH tájékoztatójában szereplő teendőket kell elvégezniük:
- Vezető tájékoztatása Személy szerint ő a felelős, mely nem átruházható. A jogszabályokból fakadó pénzügyi érintettséget és a feladatok meghatározásához érdemes lehet külső tanácsadót bevonni.
- Elektronikus információs rendszerek biztonságáért felelős személy kijelölése A feladatkör ellátására nincsenek megszabva feltételek, akár külsős megbízott is elláthatja. Javasolt azonban olyan személyt kijelölni, akinek megfelelő szakmai háttere (informatikai üzemeltetési vagy biztonsági tapasztalata) van, megbízható és elegendőerőforrás áll a rendelkezésére a feladat ellátásához.
- Nyilvános szolgáltatások listájának összeállítása Ide tartoznak az informatikai jellegű szolgáltatások, amelyek széles körben elérhetőek, mint például: - Weboldal - Online ügyfélszolgálat - Ügyfélportál
- Műszaki adatok összeállítása A szervezet által használt Domain nevek és a publikus, fix IP címek, melyek megadhatók: - Egyedi IP-címként - IP-tartományként (tól-ig) - Alhálózattal (/xx)
- Partner adatok összeállítása - Elektronikus hírközlési szolgáltató: Eht. 188. § 17. pont - Közvetítő szolgáltató: Ekertv. 2. § l) pont (gyorsítótárolás, tárhelyszolgáltatás, keresőszolgáltatás, alkalmazásszolgáltató stb.) - Közreműködő: Kibertantv. 19. § (4) bekezdés
A fentiek ismeretében indítható el a nyilvántartásba vételi kérelem, melyet az érintett szervezet cégkapujához vagy hivatali kapujához meghatalmazással rendelkező természetes személy nyújthat be.
A kérelem a magyarorszag.hu oldaláról vagy az sztfh oldaláról nyújtható be elektronikusan.
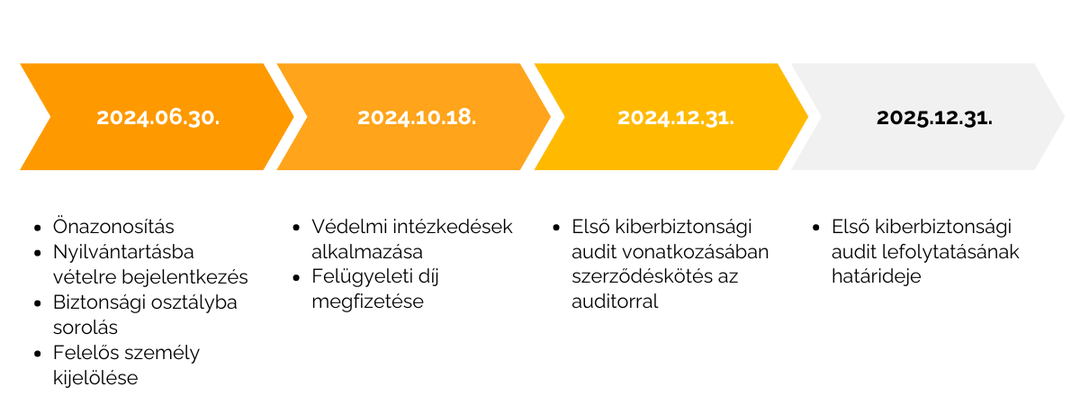
Legfontosabb határidők
- június 30-ig:
- Önazonosítás, nyilvántartásba vételre bejelentkezés
- Biztonsági osztályba sorolás
- Elektronikus információs rendszerek biztonságáért felelős személy feladatköre és kijelölése
- október 18:
- Védelmi intézkedések alkalmazása
- Felügyeleti díj megfizetése
- december 31.
- Első kiberbiztonsági audit vonatkozásában szerződéskötés az auditorral
- december 31. helyett 2026. június 30.
- Első kiberbiztonsági audit lefolytatásának határideje
Auditort keresel? Akkor látogass el az SZTFH oldalára a hivatalos nyilvántartásukhoz!